Producto · SaaS · Integraciones
Tu aplicación no debería reconstruir cada canal de notificación: Nia como capa compartida
Producto · SaaS · Integraciones 17 de octubre de 2026 · 7 min
Una notificación parece sencilla hasta que una aplicación necesita enviarla por más de un canal. El correo exige gestionar entrega y rebotes; Web Push requiere suscripciones por navegador, cifrado y VAPID; WhatsApp incorpora tokens, plantillas aprobadas, ventanas de conversación, estados y webhooks.
Si cada producto resuelve estas obligaciones por separado, el negocio no gana tres canales: acumula tres integraciones, tres modelos de error y tres puntos adicionales que mantener.
El problema que se repetía
Al desarrollar distintos productos digitales encontré una necesidad común: todos debían avisar algo. Una confirmación, un cambio de estado, una incidencia, un recordatorio o el resultado de un proceso terminaban llevando a la misma discusión técnica.
La primera salida suele ser integrar un proveedor directamente dentro de cada aplicación. Funciona para el primer envío, pero esa decisión mezcla lógica de negocio con detalles de transporte. Cuando cambia un token, una plantilla, un proveedor o una regla del canal, hay que intervenir varias aplicaciones.
La decisión de producto fue separar responsabilidades: cada aplicación conserva el criterio sobre qué ocurrió, a quién debe avisar y qué contenido corresponde. Una capa compartida se ocupa de entregar el mensaje, registrar el resultado y devolver trazabilidad.
Esa capa es Nia.
Qué ofrece Nia hoy
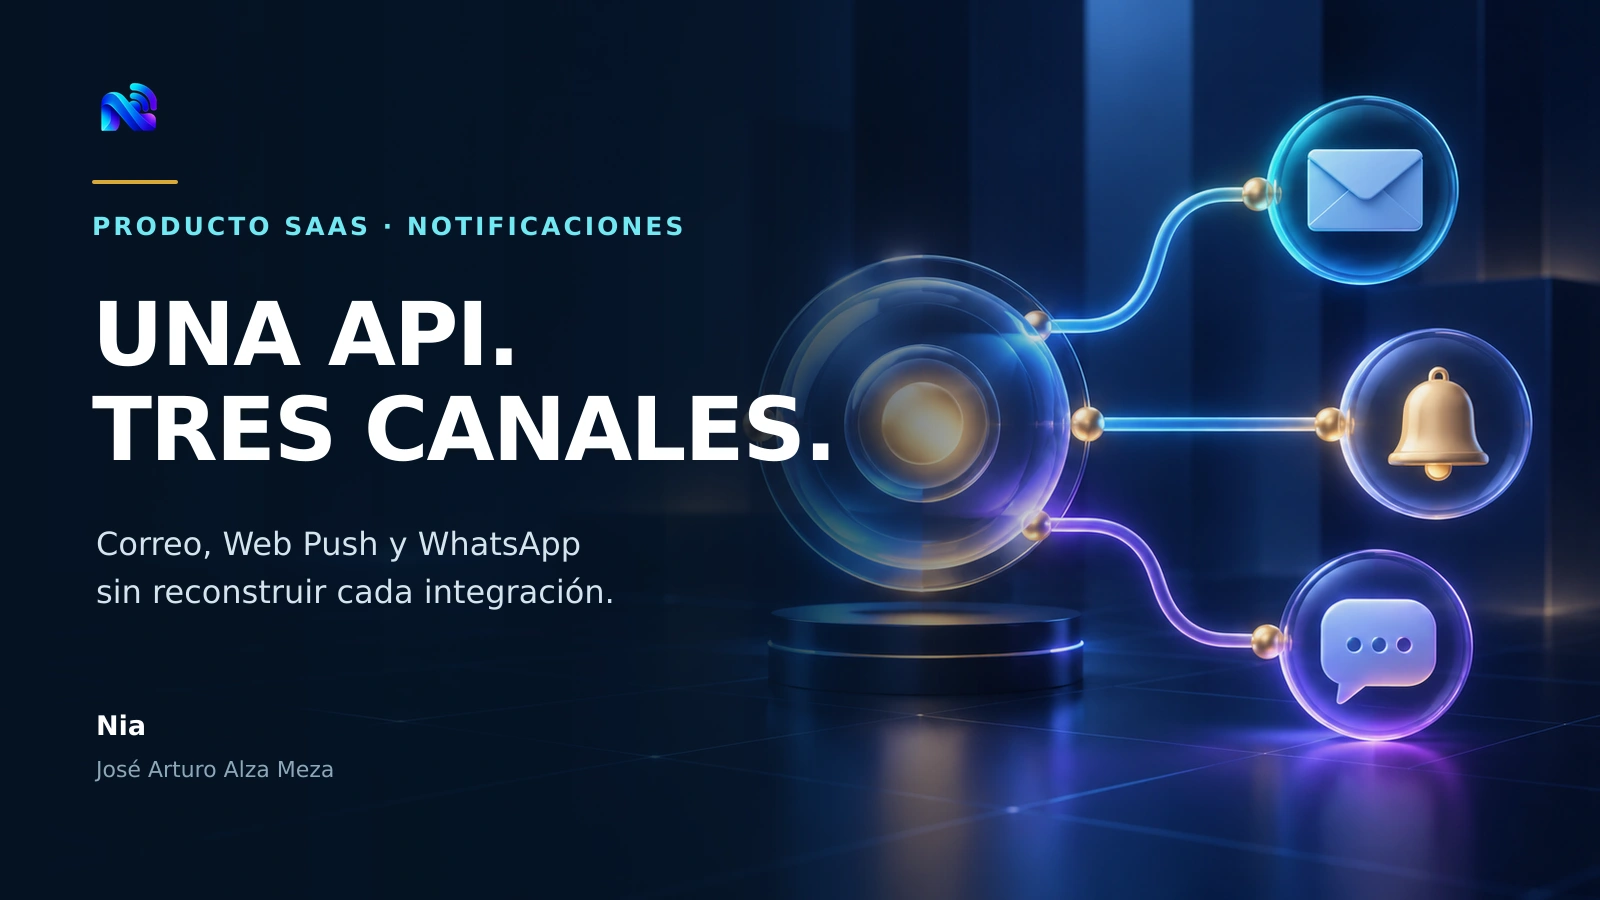
Nia es una API de notificaciones en producción. Su contrato público documenta tres canales:
El valor no está solo en reunir canales. Está en resolver de forma común capacidades que, de otro modo, cada producto tendría que construir:
- Correo electrónico: envío con adjunto opcional, identificador de trazabilidad, consulta de estado y notificación de rebotes.
- Web Push: registro de navegadores por usuario, soporte para varios navegadores del mismo usuario, envío con enlace opcional y limpieza de suscripciones que dejaron de ser válidas.
- WhatsApp: mensajes mediante plantillas aprobadas o texto dentro de la ventana permitida, consulta de plantillas, estados de entrega y lectura, y confirmación de números.
- Token independiente por aplicación y permisos mínimos por función.
- Credenciales guardadas solo como huella y revocables sin afectar a otros sistemas.
- Límites de consumo y respuestas explícitas para decidir cuándo reintentar.
- traceId y referencias de negocio para cruzar el envío con los registros de la aplicación.
- Webhooks firmados con HMAC-SHA256, identificador único de entrega y reintentos programados.
- Estados posteriores al envío: entregado, leído, rechazado o rebotado, según el canal.
Una frontera importante
Nia no pretende decidir la estrategia de comunicación de una empresa ni reemplazar un CRM. Tampoco debería conocer toda la lógica de pedidos, cobros, soporte o suscripciones.
La aplicación de origen sigue siendo responsable del evento de negocio, del destinatario, del consentimiento y del contenido. Nia asume el transporte, los controles técnicos y la trazabilidad de la notificación.
Esta frontera mantiene el servicio reutilizable. Evita que Nia se convierta en un desarrollo diferente para cada organización y permite que evolucione como SaaS puro: contrato común, incorporación estandarizada, documentación pública y mejoras centralizadas.
¿Por qué existe una oportunidad comercial?
El mercado ya reconoce la mensajería multicanal como infraestructura pagable. Twilio cobra por uso y por canal; OneSignal combina Web Push, correo y otros canales dentro de planes de plataforma. Esto no demuestra que cualquier producto nuevo tendrá éxito, pero sí valida que las empresas asignan presupuesto a evitar la construcción y operación fragmentada de estas integraciones.
La oportunidad para Nia no consiste en competir por tener más canales. Su posición más coherente es ayudar a equipos pequeños, productos SaaS y aplicaciones empresariales que necesitan tres cosas concretas: integrar rápido, conservar control técnico y entender qué ocurrió con cada envío.
El modelo es especialmente adecuado cuando varias aplicaciones comparten la misma necesidad y no quieren duplicar credenciales, callbacks, reglas de seguridad, manejo de errores y soporte operativo.
Adoptar sin crear una dependencia opaca
Una capa compartida solo ayuda si su contrato es visible. Por eso la documentación debe permitir conocer endpoints, permisos, respuestas, límites y eventos antes de integrar.
También debe mantener una salida clara: la aplicación conserva sus propios eventos y referencias; Nia no debería apropiarse de la lógica central del producto. Si un canal cambia, la adaptación ocurre detrás del contrato. Si la aplicación cambia, el servicio de notificaciones no tiene que reconstruirse.
Conclusión
Centralizar notificaciones no es añadir otra pieza por moda. Es evitar que una capacidad transversal se replique dentro de cada producto.
Una aplicación debería concentrarse en reconocer el momento correcto para comunicar. La capa de notificaciones debería encargarse de hacerlo de forma segura, trazable y repetible.
Nia nació de esa separación y se ofrece como una capacidad común para correo, Web Push y WhatsApp, sin obligar a cada aplicación a empezar desde cero.
Conoce la solución: https://josealza.com/portafolio/nia Documentación técnica: https://api.alzanotify.alzacompany.com/docs/
Referencias y lecturas recomendadas
Nia / AlzaNotify (s. f.). *Documentación pública de la API*. ↗. .
Fuente verificable utilizada para sustentar el análisis.
Meta (s. f.). *WhatsApp Cloud API: Get Started*. ↗. .
Fuente verificable utilizada para sustentar el análisis.
Meta (s. f.). *Template fundamentals*. ↗. .
Fuente verificable utilizada para sustentar el análisis.
Meta (s. f.). *WhatsApp webhooks*. ↗. .
Fuente verificable utilizada para sustentar el análisis.
Thomson, M. (2017). *RFC 8291: Message Encryption for Web Push*. ↗. .
Fuente verificable utilizada para sustentar el análisis.
Thomson, M., & Beverloo, P. (2017). *RFC 8292: Voluntary Application Server Identification (VAPID) for Web Push*. ↗. .
Fuente verificable utilizada para sustentar el análisis.
OWASP Foundation (s. f.). *OWASP API Security Top 10 — 2023*. ↗. .
Fuente verificable utilizada para sustentar el análisis.
Twilio (s. f.). *Messaging pricing and channels*. ↗. .
Fuente verificable utilizada para sustentar el análisis.
OneSignal (s. f.). *Pricing*. ↗. .
Fuente verificable utilizada para sustentar el análisis.